GUTSCHEIN
Bitte haben Sie einen Moment Geduld, wir legen Ihr Produkt in den Warenkorb.
Diese Produkte könnten Sie auch interessieren:
Bitte haben Sie einen Moment Geduld, wir legen Ihr Produkt in den Warenkorb.
| Themen | Mathematik und Naturwissenschaften Mathematik Mathematische Grundlagen Logik |
|---|---|
| ISBN | 9783662734100 |
| Sprache | Deutsch |
| Erscheinungsdatum | 23.11.2026 |
| Größe | 23.5 x 15.5 cm |
| Verlag | Springer Berlin |
| Lieferzeit | Erscheint am 23.11.2026 |
| Herstellerangaben | Anzeigen Springer Nature Customer Service Center GmbH Europaplatz 3 | DE-69115 Heidelberg ProductSafety@springernature.com |
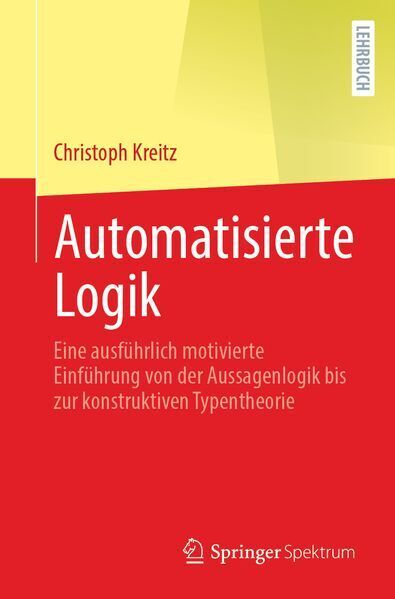
Softwareprodukte sind ein integraler Bestandteil unseres alltäglichen Lebens. Die Vielseitigkeit und Komplexität von Software führt aber zu großen Problemen bei ihrer Zuverlässigkeit, insbesondere beim Einsatz in sicherheitskritischen Bereichen. Um wichtige Eigenschaften von Software sicherzustellen, ist es erforderlich, Softwarekomponenten und -systeme mithilfe logisch-formaler Beweissysteme zu verifizieren oder sogar zu synthetisieren.
In diesem Buch werden die theoretischen Grundlagen derartiger Beweissysteme in umfassender Form dargestellt und ausführlich motiviert, so dass sich auch Leser mit geringen Vorkenntnissen einen Überblick über dieses komplexe Gebiet verschaffen können. Es eignet sich als Grundlage für eine entsprechende Lehrveranstaltung, ist aber auch für Spezialisten von Interesse, die sich selbständig in diese Thematik einarbeiten wollen.
| Themen | Mathematik und Naturwissenschaften Mathematik Mathematische Grundlagen Logik |
|---|---|
| ISBN | 9783662734100 |
| Sprache | Deutsch |
| Erscheinungsdatum | 23.11.2026 |
| Größe | 23.5 x 15.5 cm |
| Verlag | Springer Berlin |
| Lieferzeit | Erscheint am 23.11.2026 |
| Herstellerangaben | Anzeigen Springer Nature Customer Service Center GmbH Europaplatz 3 | DE-69115 Heidelberg ProductSafety@springernature.com |
Wie gefällt Ihnen unser Shop?